Blog
SCS評価制度があればサイバー保険は不要?目的・役割の違いと中小企業の備え方
保険・お金
AIの普及によって、私たちの暮らしや仕事はますます便利になっています。
一方で、AIがサイバー攻撃に悪用されるリスクも指摘されており、企業にはこれまで以上にセキュリティへの備えが求められています。
2026年9月下旬から10月中旬にかけても、サイバー攻撃や不正アクセスによる個人情報漏えいが相次いで公表されました。
こうした情報漏えいや不正アクセスの事例が相次ぎ、公表される件数も多くなっていることから、発生した事案を独自にまとめ、深刻度などで分類した以下のようなサイトも公開されています。
2026年 情報漏洩・不正アクセスTier表|セカヤサAIブログ
公表された事案には、自社のシステムが直接攻撃されたものだけでなく、委託先やクラウドサービスへの攻撃によって影響を受けたものも含まれています。
これは、サイバーリスクを自社だけの問題として考えることが難しくなっていることを示しています。取引先や委託先を含めた、サプライチェーン全体での備えが求められているのです。
こうしたなか、企業のセキュリティ対策を共通の基準で評価・可視化する「SCS評価制度」の準備が進められています。弊社にも、「SCS評価制度で★3や★4を取得すれば、サイバー保険は必要ないのでしょうか」というご相談が寄せられるようになりました。
結論からお伝えすると、SCS評価制度とサイバー保険は、どちらか一方を選ぶものではありません。
SCS評価制度は、事故を起こりにくくし、被害を広げにくくするための「予防の備え」です。一方、サイバー保険は、事故が発生したあとの調査・復旧費用や賠償責任、事業停止による損失などに備える「事後の備え」です。
本記事では、SCS評価制度とサイバー保険の違い、それぞれの役割、中小企業が今から確認しておきたいポイントを分かりやすく解説します。
目次
SCS評価制度とは?目的と仕組みをやさしく解説
SCS評価制度が作られた背景と目的
SCS評価制度の正式名称は、「サプライチェーン強化に向けたセキュリティ対策評価制度」です。
サプライチェーンとは、原材料の調達から製造、物流、販売まで、複数の会社がつながって商品やサービスを届ける流れのことを指します。
最近のサイバー攻撃では、セキュリティ対策が十分でない取引先や委託先などが攻撃者に侵入され、発注元などへの攻撃の足がかり、いわゆる「踏み台」として悪用されるケースもあります。
このように、サプライチェーンを構成する企業などを経由して被害が広がる攻撃は、サプライチェーン攻撃の一つです。
1社だけが守りを固めても、つながっている会社のどこかに穴があれば全体が危うくなるのが実情です。
そこで、各社のセキュリティ対策がどの水準にあるのかを共通のものさしで「見える化」し、サプライチェーン全体の対策を底上げすることが、この制度の目的です。
本制度は、経済産業省と内閣官房国家サイバー統括室が制度構築を進め、独立行政法人情報処理推進機構(IPA)が運営します。
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度) (METI/経済産業省)
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度) | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構
SCS評価制度の★3・★4とは?評価区分を解説
SCS評価制度では、対策の水準(評価区分)を★の数で表します。
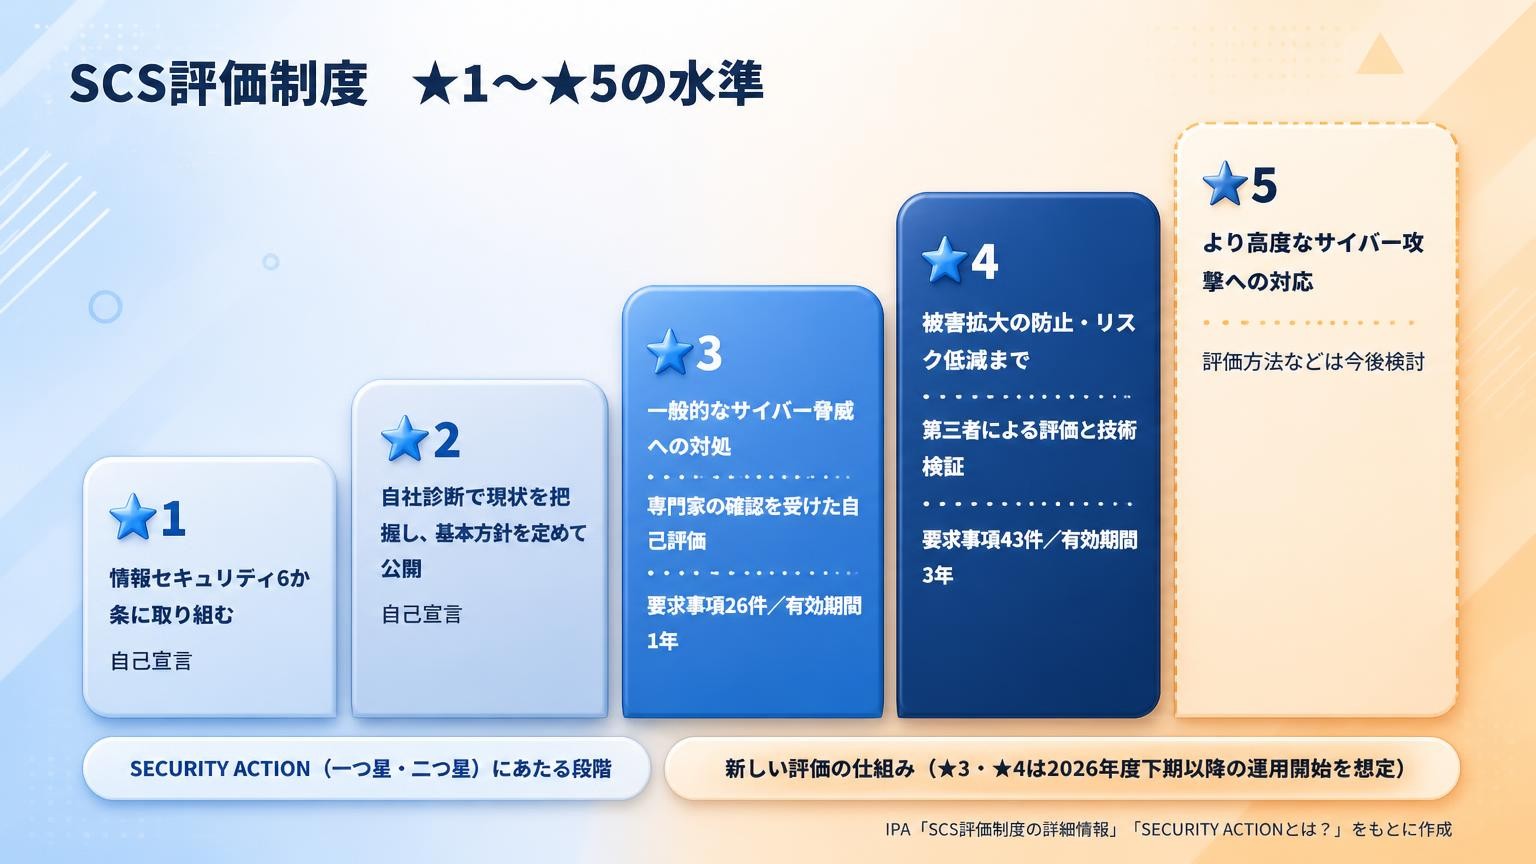
SCS評価制度で新たに設けられる評価区分は★3・★4で、★5は今後検討されます。これに対し、★1・★2は、IPAが運営する既存の自己宣言制度「SECURITY ACTION」の一つ星・二つ星にあたります。
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを自己宣言する制度です。IPAが対策の状況を認定するものではなく、「まずここから始めます」と自社で宣言する、いわば入口の段階です。
それぞれの違い(IPAが公表している内容)を整理すると、次のようになります。
| 区分 | 想定する水準・内容 | 評価・確認方法 | 要求事項の数 | 有効期間 |
|---|---|---|---|---|
|
★1 (SECURITY ACTION 一つ星) |
「情報セキュリティ6か条」に取り組む | 自己宣言 | ― | ― |
|
★2 (SECURITY ACTION 二つ星) |
自社診断を行い、情報セキュリティ基本方針を定めて外部に公開する | 自己宣言 | ― | ― |
| ★3 | 一般的なサイバー脅威への対処 | 専門家の確認を受けた自己評価 | 26件 | 1年 |
| ★4 | 初期侵入への対策に加え、被害拡大の防止やリスク低減までを想定 | 第三者による評価と技術検証 | 43件 | 3年 |
| ★5 | より高度なサイバー攻撃への対応 | 今後検討 | 今後検討 | 今後検討 |
★1・★2は、情報セキュリティ対策を始めるための自己宣言。これに対して、★3・★4では、より具体的な対策要求への対応と、その実施状況の評価が求められているのが分かります。
また、評価の手続きにおいて所定の要件を満たしたことが確認されると、評価結果が台帳に登録され、公表される仕組みとなっています。
このように、SCS評価制度は単に企業のセキュリティ対策を星の数で順位付けするものではありません。取引先同士が必要な対策水準を共有し、サプライチェーン全体の安全性を高めるための仕組みとして注目されています。
弊社(株式会社セフティー)も、2024年8月にSECURITY ACTIONの二つ星を宣言し、同年10月には普及賛同企業になりました。
お客様の大切な情報をお預かりする保険代理店として、まず自社の足元を整えることが出発点だと考えたためです。
二つ星の宣言にあたっては、自社診断で対策の現状を洗い出し、情報セキュリティ基本方針を定めて公開しています。
そこまで難しい内容ではありませんので、これから★3を目指す企業さまにとっても、★1・★2の宣言は無理なく踏み出せる最初の一歩になると思います。
「SECURITY ACTION」二つ星を宣言し、普及賛同企業になりました|ブログ|株式会社セフティー
SCS評価制度はいつから始まる?中小企業への影響は?
SCS評価制度について、企業の皆さまが気になるのは「いつから始まるのか」、そして「自社の事業や取引にどのような影響があるのか」という点ではないでしょうか。
経済産業省およびIPA(情報処理推進機構)の公表情報によると、★3・★4の申請受付開始は、2026年度末頃、つまり2027年1月~3月頃が予定されています。IPAのFAQでは、運用開始は2027年3月頃と案内されています。
※ただし、制度運営基盤の整備状況などにより、開始時期や内容が変更される可能性があります。
では、SCS評価制度が始まると、中小企業の取引はどう変わるのでしょうか。
SCS評価制度は、企業のセキュリティ対策の水準を分かりやすく示し、発注元と受注先の間で必要な対策を確認しやすくするための仕組みです。
制度の普及に伴い、発注元が取引先のセキュリティ対策を確認する際に、「★3を取得しているか」など、SCS評価制度を一つの判断材料として活用する場面が想定されます。
ただし、SCS評価制度は、すべての企業に★3や★4の取得を一律に義務付ける制度ではありません。評価の取得が必要になるかどうかは、取引先の方針や契約条件、自社が担う業務などによって異なります。
まず確認したいのは、自社の取引先からセキュリティ対策についてどのような要請を受けているかです。そのうえで、現在の対策状況とSCS評価制度の要求事項を照らし合わせ、足りないところから準備していくとよいでしょう。
サイバーセキュリティ対策は、情報漏えいや業務停止などのリスクを減らすだけでなく、取引先に自社の対策状況を説明するときにも役立ちます。
「うちは小さな会社だから関係ない」と考えるのではなく、まずは自社の情報セキュリティ対策が今どこまでできているのか、確認するところから始めてみてはいかがでしょうか。
サイバー保険とは?目的と補償内容について
ここからは、保険代理店として日々ご相談をお受けしている立場から、サイバー保険の中身を少し詳しくご説明します。
サイバー保険の目的は「残ったリスクを移す」こと
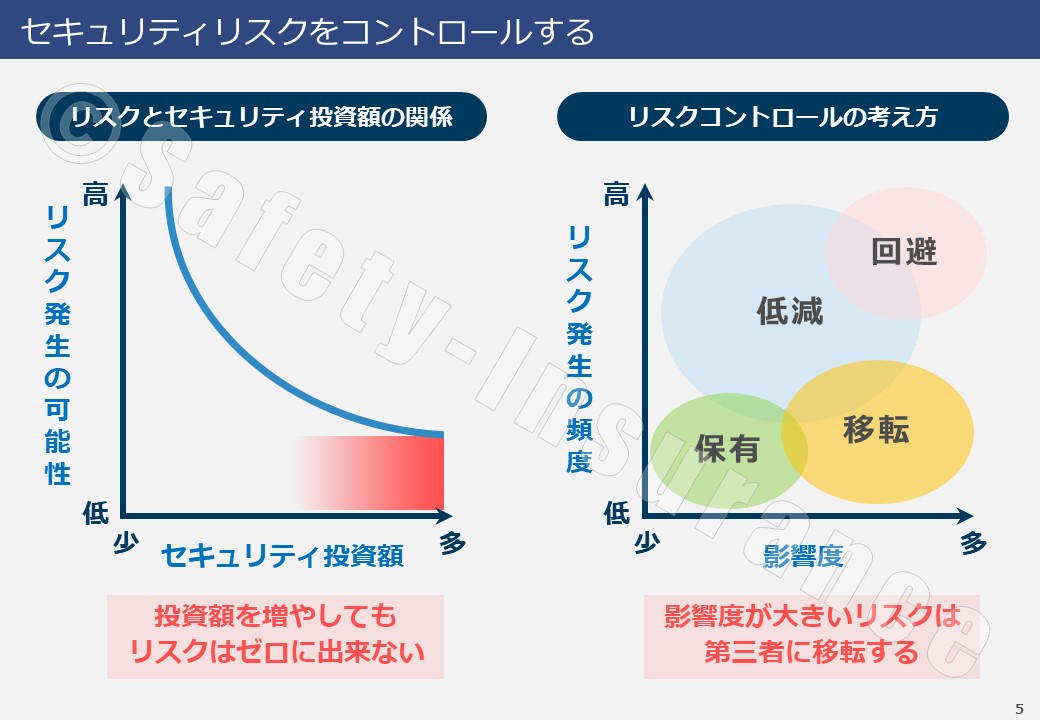
会社のリスクへの向き合い方は、一般的に「避ける」「減らす」「移す」「受け入れる」の4つに整理されます。
セキュリティ対策は、このうちの「減らす」にあたります。ただ、どれだけ対策を重ねても、リスクをゼロにすることはできません。
そこで、対策をしても残ってしまうリスクを、保険料と引き換えに保険会社へ「移す」。これがサイバー保険の目的です。専門的には「リスク移転」と呼ばれます。
サイバー事故の損害は、発生するかどうかも、いくらになるかも事前に読みにくいという特徴があります。蓄えだけで備えるには金額の振れ幅が大きすぎるため、保険という仕組みがなじみやすい分野だといえます。
サイバー保険の補償は大きく分けると3つ
サイバー保険の補償は、大きく3つに分けて考えると整理しやすくなります。
| 補償の種類 | どんなときに役立つか | 具体例 |
|---|---|---|
| ① 事故対応費用 | 事故が起きた直後から、対応のために出ていくお金 | 原因調査、データやシステムの復旧、お客さまへのお詫びと通知、コールセンターの設置、再発防止策の実施、見舞金・見舞品など |
| ② 損害賠償責任 | お客さまや取引先から賠償を求められたとき | 損害賠償金、争訟費用(裁判や弁護士にかかる費用)など |
|
③ 利益損害・ 営業継続費用 |
システムが止まり、事業が止まったとき | 止まっていた期間の利益の減少、営業を続けるためにかかった追加費用など |
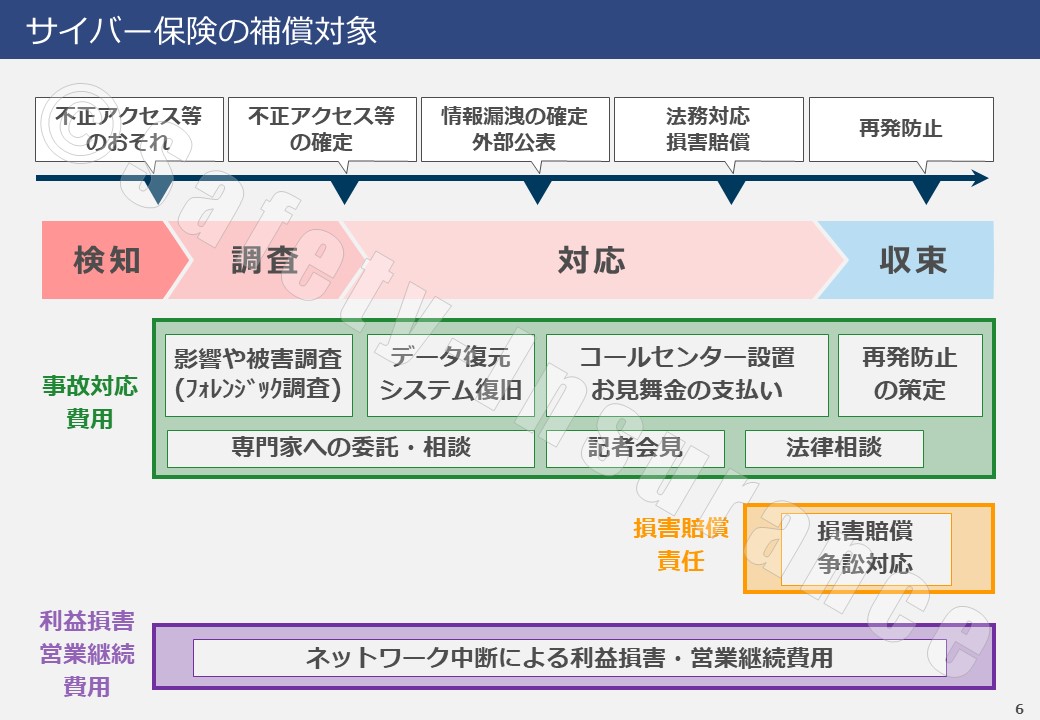
見落とされやすいのが、①事故対応費用の大きさです。「賠償を請求されなければ、大きな出費にはならない」と思われがちですが、賠償の話が出る前に、原因調査や復旧だけでまとまった費用がかかる場合があります。
サイバー保険を検討する際は、情報漏えいなどによる「損害賠償」だけでなく、原因調査や被害拡大の防止、顧客への通知など、事故発生後の対応にかかる費用がどこまで補償されるのかも重要なポイントです。
弊社の「サイバー保険レスキュー」ページでは、製造業・小売業・医療機関の想定事故例を取り上げ、損害額の内訳とともにご紹介しています。
サイバー事故は、業種や事業内容によって被害の内容も必要な対応も異なります。ぜひ、自社に近い業種の事例をご覧いただき、万が一の事態に備えて、必要な対策や保険による備えを考えるきっかけにしてみてください。
サイバー保険加入前に確認したい5つのポイント
サイバー保険は、保険会社や商品、プランによって、補償される範囲や支払限度額、付帯サービスなどが異なります。
保険料だけで比べるのではなく、「自社で事故が起きたときに、必要な補償が受けられるか」という視点で確認することが大切です。
ポイント1:必要な補償が含まれているか
前述した「事故対応費用」「損害賠償責任」「利益損害・営業継続費用」のうち、自社に必要な補償が含まれているかを確認します。
特に、利益損害や営業継続にかかる費用は、商品やプランによって補償の扱いが異なります。システムが止まると営業や生産に大きな影響が出る会社では、確認しておきたいところです。
ポイント2:支払限度額は自社のリスクに合っているか
支払限度額を考えるときは、会社の規模だけで判断するのではなく、保有している個人情報の件数や、システムが停止した場合に事業へどの程度の影響が出るかなども確認します。
たとえば、「システムが1日使えなくなったら、どの業務が止まるのか」「復旧まで数日かかった場合、売上にどの程度影響するのか」と考えてみると、自社に必要な補償を検討しやすくなります。
ポイント3:免責金額(自己負担額)はいくらか
免責金額とは、事故による損害のうち、契約者が自己負担する金額のことです。免責金額を高く設定すると保険料を抑えられる場合がありますが、その分、事故が起きたときの自己負担は大きくなります。
支払限度額だけを見ていると見落としやすい部分なので、事故が起きた場合に自社でいくら負担することになるのかもあわせて確認しましょう。
ポイント4:付帯サービスの内容と利用条件
サイバー保険は商品によっては事故発生時の相談窓口や専門業者の紹介、事故前のセキュリティ支援などが用意されています。
サービスの有無だけではなく、受付時間、利用できる条件、どこまで支援してもらえるのかまで確認しておくと、いざというときに利用しやすくなります。
ポイント5:現在加入している保険との重複や補償の抜けがないか
すでに加入している賠償責任保険などで、情報漏えいに関する損害の一部が補償される場合もあります。
新しくサイバー保険を検討するときは、現在の契約内容も一緒に確認し、補償が重複している部分と、逆に補償されていない部分がないかを整理すると、自社に必要な補償が見えやすくなります。
サイバー保険の保険料や引受条件は、会社の規模や業種、補償内容、セキュリティ対策の状況などによって異なります。
そのため、単純に保険料の安さだけで比べるのではなく、「どのような事故に備えたいのか」「事故が起きたとき、自社ではどこまで負担できるのか」を整理してから比較すると、必要な補償を選びやすくなります。
※補償内容、支払限度額、免責金額、付帯サービス、保険料・引受条件などは、保険会社・商品・ご契約内容によって異なります。
知っておきたいサイバー保険の豆知識
サイバー攻撃以外の事故も補償される?
「サイバー保険」という名前から、ハッカーによる不正アクセスなど、外部からの攻撃だけを補償する保険だと思われるかもしれません。
しかし、契約内容によっては、従業員のミスや内部不正、委託先で発生した事故なども補償の対象となる場合があります。
たとえば、次のようなケースです。
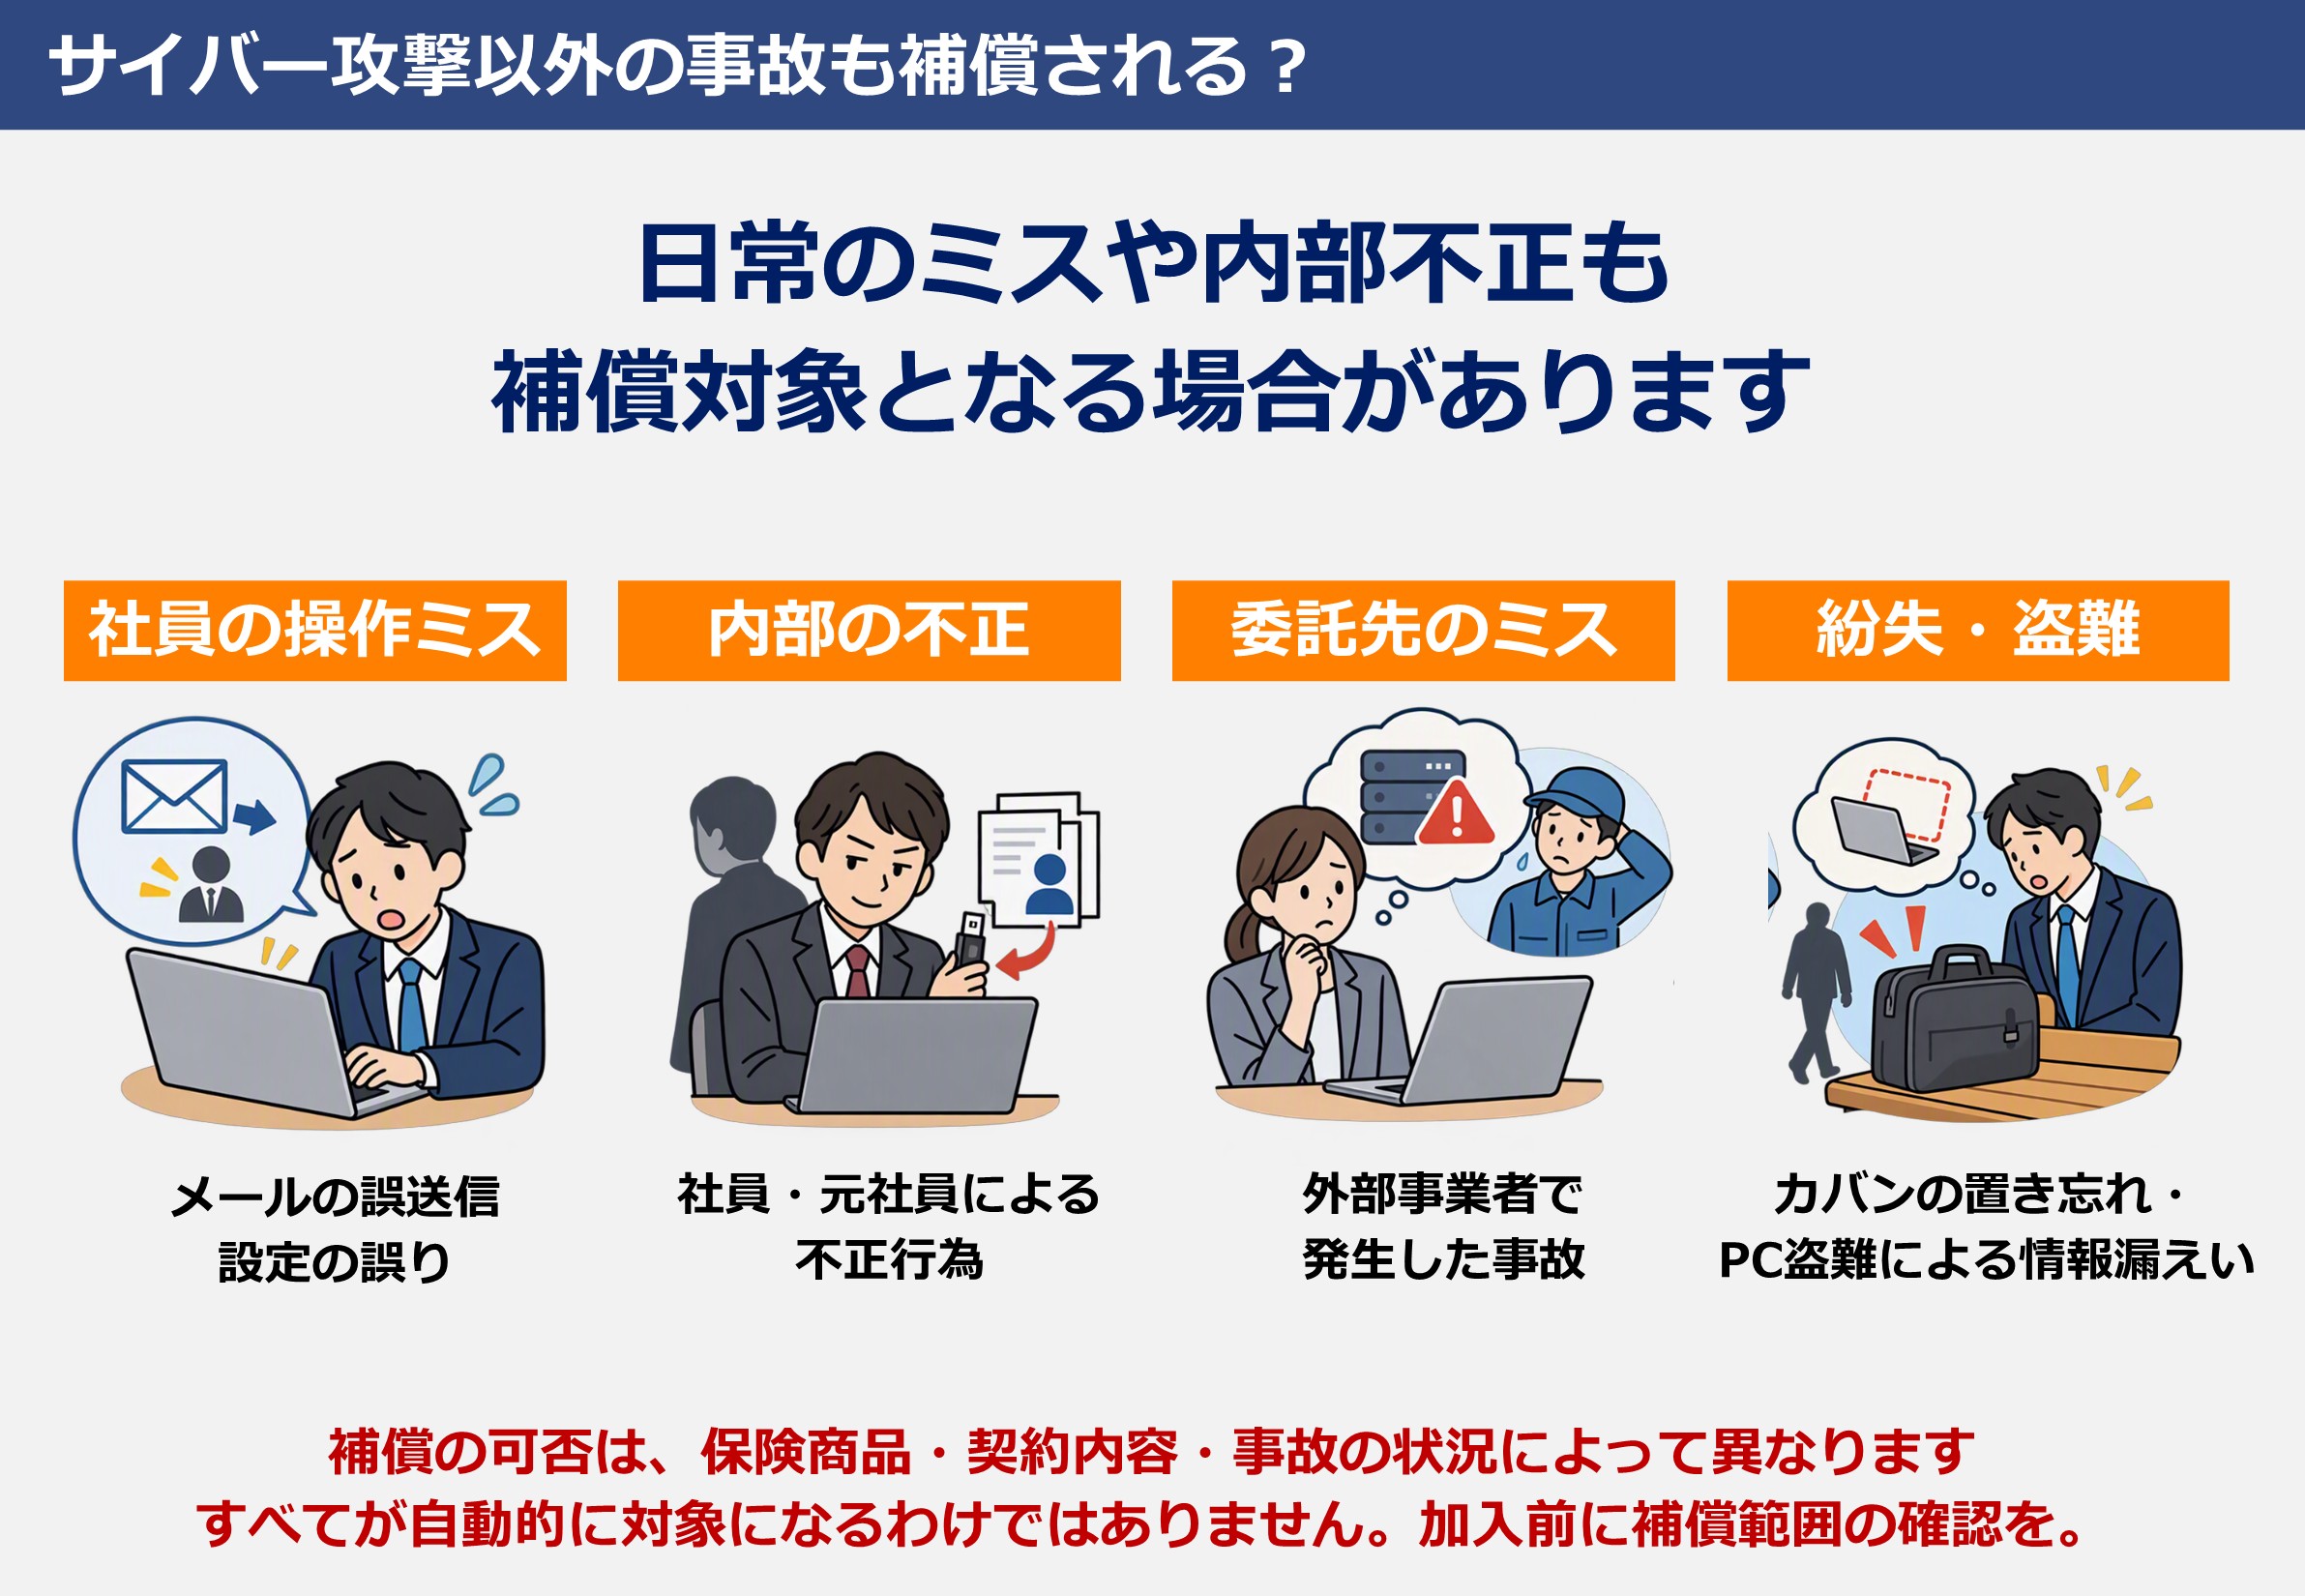
- ✅ 社員の操作ミス(メールの誤送信、設定の誤りなど)
- ✅ 社員や元社員による内部の不正
- ✅ 業務を委託している外部事業者のミス
- ✅ カバンの置き忘れやパソコンの盗難による情報漏えい
サイバー事故というと高度な攻撃をイメージしがちですが、日常業務のちょっとしたミスや、委託先でのトラブルから発生することもあります。
ただし、これらの事故がサイバー保険で補償されるかどうかは、保険商品や契約内容、事故の状況によって異なります。
すべてのミスや盗難、不正行為が自動的に補償されるわけではないため、加入を検討する際には、どのような事故が補償対象となるのかを事前に確認しておくことが大切です。
ランサムウェアの身代金は補償対象になる?
ランサムウェアによる被害では、データを暗号化して使えなくしたり、窃取した情報を公開すると脅したりして、攻撃者が身代金を要求することがあります。
では、サイバー保険に加入していれば、この身代金も補償されるのでしょうか。
一般的なサイバー保険では、攻撃者に支払う身代金そのものは補償対象外(免責)となる場合があるため、注意が必要です。
※ 補償の可否は保険会社や商品、契約条件によって異なります。保険証券や約款などで、補償内容を確認してください。
犯罪組織やテロ組織・制裁対象への資金供与(マネーロンダリングや組織犯罪処罰法、外為法などの懸念)を防ぐ観点や、公序良俗・犯罪助長の防止が免責となる理由と言われています。
よって、「サイバー保険に加入していれば身代金を支払える」と考えるのはNGです。さらに重要なのは、身代金を支払っても、データが復旧したり、盗まれた情報の公開を防いだりできる保証はないということです。
中小企業にとって大切なのは、身代金を支払うことを前提にするのではなく、「支払わなくても事業を復旧できる状態」を準備しておくことです。
例えば、重要なデータのバックアップを取り、いざというときに実際に復元できるか確認しておく。そのうえで、事故原因の調査やデータ・システムの復旧、事業停止による利益の減少など、自社だけでは負担が大きくなる部分について、サイバー保険でどこまで備えられるのかを確認します。
サイバー保険は、身代金を支払うための保険と考えるのではなく、サイバー事故が発生したあとに事業を立て直すための費用に備えるものとして考えると、その役割が分かりやすくなります。
もしもの時の相談先にもなる?
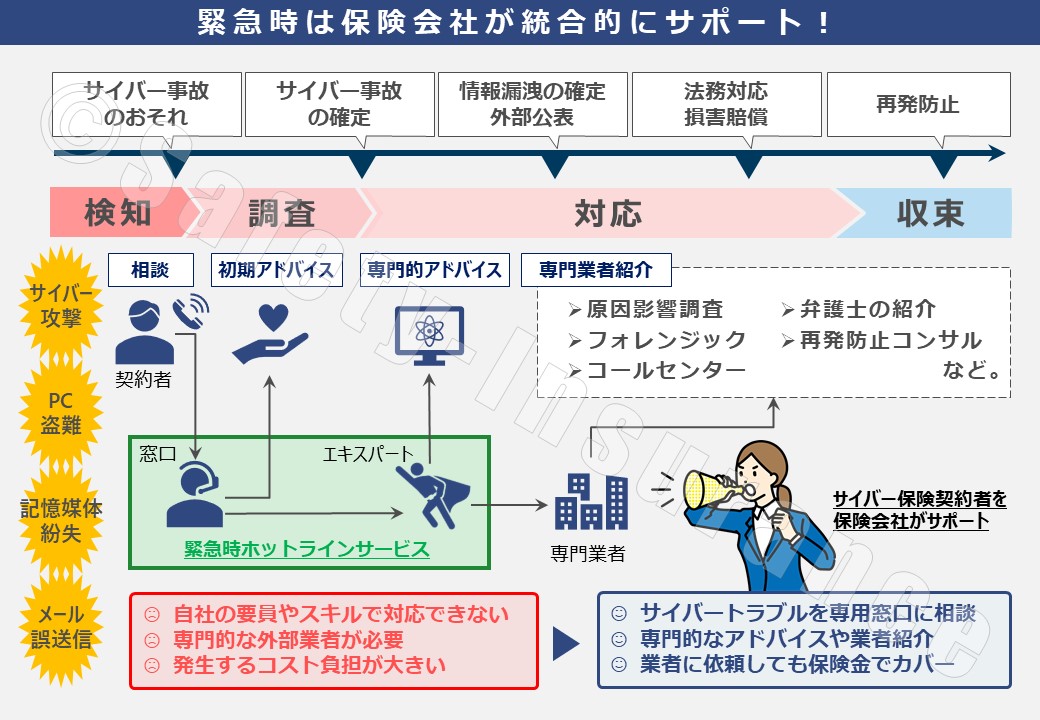
サイバー保険には、保険金による補償だけでなく、事故の予防や、事故が起きたときの対応を支援するサービスが付いている商品もあります。
たとえば、情報セキュリティ診断や標的型メール訓練といった事故前の支援のほか、事故発生時の相談窓口や専門業者の紹介などです。
サイバー事故が起きると、原因の調査やシステムの復旧、関係先への連絡など、短い時間のなかでさまざまな対応が必要になります。
そんなとき、「まず、どこへ連絡すればよいのか」が決まっていないと、初動で迷ってしまいます。事故発生時の相談窓口など、サイバー保険に付帯するサービスを利用することも、こうした事態に備える方法の一つです。
特に、社内に情報セキュリティの専門担当者を置くことが難しい中小企業では、事故が起きたときに相談できる窓口があるか、必要に応じて専門業者につないでもらえるかも確認しておきたいポイントです。
サイバー保険を比較するときは、保険金の支払限度額だけでなく、事故発生時にどのような支援を受けられるのか、サービスの内容や利用条件、受付時間まで確認しておくとよいでしょう。
SCS評価制度とサイバー保険の両輪で考えるサイバー対策
SCS評価制度とサイバー保険は、どちらもサイバーリスクへの備えに関係しますが、目的や役割は異なります。
「★3や★4を取得すればサイバー保険はいらない」「サイバー保険に入っていればセキュリティ対策は十分」という関係ではありません。
それぞれがどのような役割を持つのか、整理してみましょう。
SCS評価制度とサイバー保険の違い
ここまでご説明してきた内容を、目的や役割を中心に比較すると次のようになります。
| 比較する点 | SCS評価制度 | サイバー保険 |
|---|---|---|
| 目的 | セキュリティ対策の状況を評価・可視化し、サプライチェーン全体の対策水準向上につなげる | サイバー事故によって生じる経済的な損害に備える |
| 主な役割 | 事故を起こりにくくし、被害の拡大を防ぐための対策 | 事故発生後の調査・復旧費用や賠償責任、事業停止などに備える |
| 主に機能する場面 | 事故が起きる前 | 事故が起きたあと |
| 取引先 | 自社のセキュリティ対策の水準を示す材料になる | 契約内容に応じて事故発生後の経済的損失に備える |
| 仕組み | セキュリティ対策の評価制度 | 民間の保険会社との保険契約 |
大きな違いは、SCS評価制度が「事故を防ぐ・被害を広げないための対策」に重点を置いているのに対し、サイバー保険は「事故が起きたあとの経済的な損害に備える」ものだという点です。
「予防」と「事故後の備え」は、どちらも必要
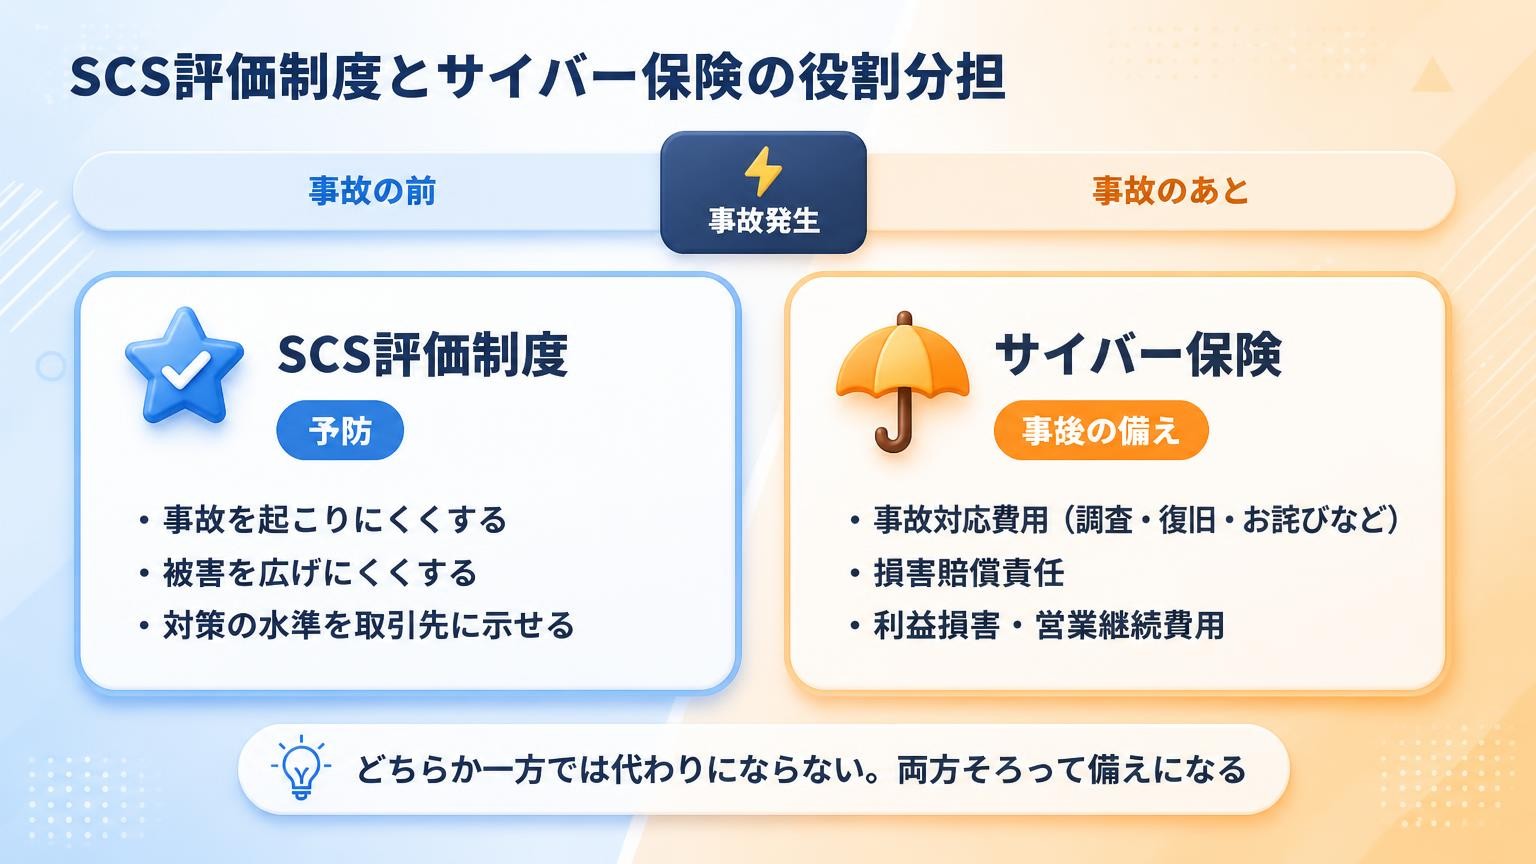
SCS評価制度とサイバー保険は、どちらか一方がもう一方の代わりになるものではありません。
車にたとえるなら、SCS評価制度に沿ってセキュリティ対策を整えることは、日頃の点検や安全運転に取り組むことに近いです。
一方、サイバー保険は、万一事故が起きたときの経済的な損害に備える自動車保険のような役割です。
どれだけ対策をしても、サイバー事故の可能性を完全になくすことはできません。自社の対策に問題がなくても、委託先や利用しているサービスなどを経由して影響を受けるケースも考えられます。
反対に、サイバー保険に加入していても、事故そのものを防いでくれるわけではありません。
そのため、SCS評価制度は「事故を起こりにくくする備え」、サイバー保険は「事故が起きたあとに事業を立て直すための備え」と分けて考えることが大切です。
SCS評価制度への対応を進める機会に、現在加入している保険についても「情報漏えいはどこまで補償されるのか」「システムが止まった場合の補償はあるのか」と確認してみると、自社に残っているリスクを整理しやすくなります。
SCS評価制度とサイバー保険で勘違いしやすい3つのこと
両者の関係について勘違いしやすいポイントを3つ確認しておきましょう。
1.★3・★4を取得すれば、サイバー事故に遭わなくなる?
★3・★4の取得は、一定のセキュリティ対策に取り組んでいることを示すものであり、サイバー攻撃や情報漏えいが起きないことを保証するものではありません。評価を取得したあとも、日々のセキュリティ対策を続けていく必要があります。
2.サイバー保険に入っていれば、セキュリティ対策は後回しでもいい?
サイバー保険は、契約内容に応じて事故による経済的な損失に備えるものです。事故によって失われた取引先からの信用や事業機会まで、保険ですべて元に戻せるわけではありません。まずは事故を起こりにくくする対策を行い、それでも残るリスクに保険で備える、という考え方が基本になります。
3.SCS評価制度とサイバー保険、どちらか一方があればいい?
両者は役割が異なるため、単純に代わりになるものではありません。
SCS評価制度への対応を通じてセキュリティ対策を強化しながら、対策を講じても残る経済的なリスクについては、サイバー保険などを活用して備えることが大切です。
まとめ|SCS評価制度への対応を、サイバー対策と保険を見直すきっかけに
SCS評価制度とサイバー保険は、どちらか一方を選ぶものではありません。
SCS評価制度への対応を通じて、事故を起こりにくくし、被害を広げにくくするための対策を整える。そのうえで、対策をしても残る事故対応費用や賠償責任、事業停止による損失などには、サイバー保険で備える。
「予防」と「事故後の備え」を分けて考えることがポイントです。
特に中小企業の皆さまには、SCS評価制度が始まるからといって、いきなりすべての対策を整えようとするのではなく、まず次のことから確認していただきたいと思います。
- ✅ 取引先からセキュリティ対策について確認や要請を受けていないか
- ✅ 自社でできている対策と、これから対応が必要なことは何か
- ✅ サイバー事故が起きたとき、最初に誰へ連絡するのか決まっているか
- ✅ 現在加入している保険で、情報漏えいやシステム停止などがどこまで補償されるのか
この4つを確認するだけでも、「これから対策すべきこと」と「保険で備えること」を整理しやすくなります。
そして、SCS評価制度への対応を考え始めた今は、加入中の保険を見直すよい機会でもあります。
「サイバー保険には入っているけれど、事故対応費用まで補償されるのか分からない」
「今入っている賠償責任保険で、情報漏えいも補償されるのだろうか」
「システムが止まった場合の損失まで備えたほうがよいのか」
「そもそも、自社にはどのくらいの補償が必要なのか」
こうした疑問がある場合は、現在の保険証券を見ながら補償内容を確認するところから始めてみてください。
「まずは今の保険でどこまで備えられているのか知りたい」という段階でも構いません。SCS評価制度への対応を一つのきっかけに、自社のサイバー対策と、事故が起きたあとの備えを一度整理してみてはいかがでしょうか。
なお、弊社の「サイバー保険レスキュー」では、サイバー保険について分かりやすくご紹介していますので是非一度ご覧ください。
弊社(株式会社セフティー)では、サイバー保険への新規加入だけでなく、現在加入している保険でサイバー事故にどこまで備えられているのか、補償の重複や不足がないかといったご相談も承っています。
「今の保険で情報漏えいは補償される?」「システムが止まった場合の補償も必要?」など、現在の契約内容を確認したいというご相談でも構いません。
弊社でご契約いただいているお客様はもちろん、他社で保険をご契約中の方もご相談いただけます。
オンラインでのご相談に加え、以下の地域ではご訪問によるご相談も承っています。
【訪問対応エリア】
東京都:葛飾区・足立区・荒川区・台東区・墨田区・江戸川区(23区全域対応可)
埼玉県:八潮市・草加市・三郷市
千葉県:松戸市・市川市・浦安市
- ご相談に関して、料金のご負担は一切ございません。受付からご対応まで、すべて無料で承っております。
- 保険会社・同業種にお勤めの方、モニターや覆面調査目的の方、弊社への営業活動を目的とした方のご利用は固くお断りいたします。
- お住まいの地域や、時期・タイミング・ご相談内容によっては、受付をお断りする場合がございます。
- 郵便番号およびご住所は「市区町村」までの入力をお願いいたします(町名番地は不要です)。お住まいの地域が不明な場合、きめ細やかなサービスのご提供が難しいため、原則として受付をお断りしております。
- 暴力団、暴力団関係者、その他反社会的勢力に該当する可能性があると弊社が判断した場合は、サービス提供の対象外とさせていただきます。
ボタンをクリックすると、外部サービス「Tayori(タヨリ)」の問い合わせフォームのページに移動します。
この記事をシェアする


関連記事